zk数字货币算法到底怎么运作?零知识证明让每笔交易彻底隐身
泡了十几年密码学,zk数字货币算法是我最着迷的方向。它解决的事很直白:你花了钱,但没人知道是谁花的、花给了谁。下面聊聊它到底怎么把隐私塞进区块链里。
零知识证明的精髓在于,证明者不必暴露任何隐私信息,就能让验证者确信某件事为真。打个比方zk数字货币算法,你蒙眼走完迷宫后跟朋友说"我找到了出口"zk数字货币算法到底怎么运作?零知识证明让每笔交易彻底隐身,朋友无需知道你走了哪条路就能验证你的能力。zk-SNARK将这套数学游戏压缩到几KB的证明,验证极快。
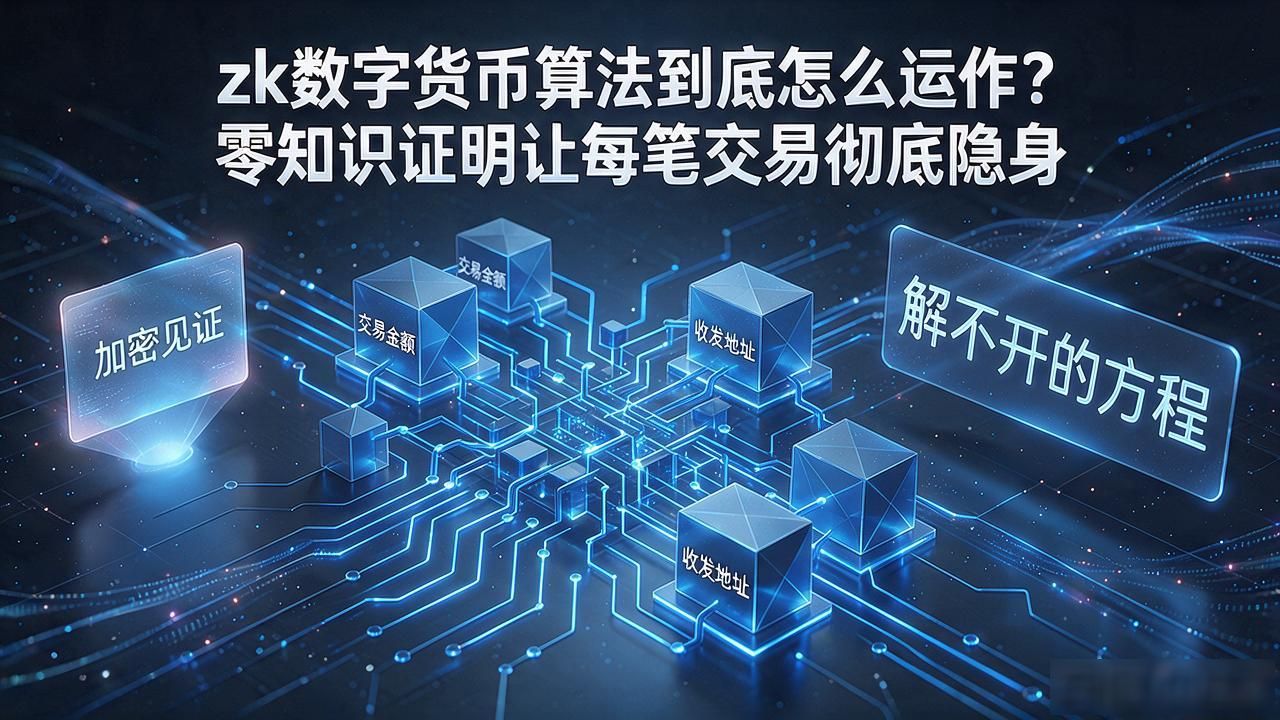
落到数字货币上,每笔交易不再记录"张三转给李四5个币",而是生成一份加密见证,仅证明"我持有5个币且签名合法"。金额、收发地址全部封装在算术电路里,链上数据变成一组解不开的方程,审计方只能验证合规,无法逆向追踪资金流向。
Zcash的屏蔽交易、Monero融合Ring Signature的混合机制、Aztec协议在以太坊上的可验证隐私转账,都是这条路线的工程落地。2025年起,zk-rollup与zk隐私层逐步合流,一笔交易同时完成链上结算和隐私遮蔽,用户感知接近普通转账,底层多了一层数学生成的信任背书。
瓶颈同样明显:证明生成开销远高于普通签名,移动端跑一次要几秒到十几秒;监管端,完全匿名与反洗钱审查天然冲突,多个司法辖区已要求隐私币保留可取消隐私的接口。我判断未来两三年,合规版zk隐私方案会取代全匿名路线成为主流。