你的数字货币怎么被偷的?盗取木马这几种套路你大概率踩过
干威胁情报三年,我拆过不下两百个针对加密钱包的恶意样本。它们的手法远没有大多数人以为的那么"高深"你的数字货币怎么被偷的?盗取木马这几种套路你大概率踩过,反而反复踩中同一个坑。
最常见的入口是伪装成交易插件或钱包更新包的屏幕键盘记录器。用户下载一个"新版MetaMask"或"交易加速脚本",装进浏览器扩展,木马就开始在后台截获每一次粘贴私钥或助记词的动作。不少人直到资产清零,才发现自己用了三个月的扩展其实是个假壳。
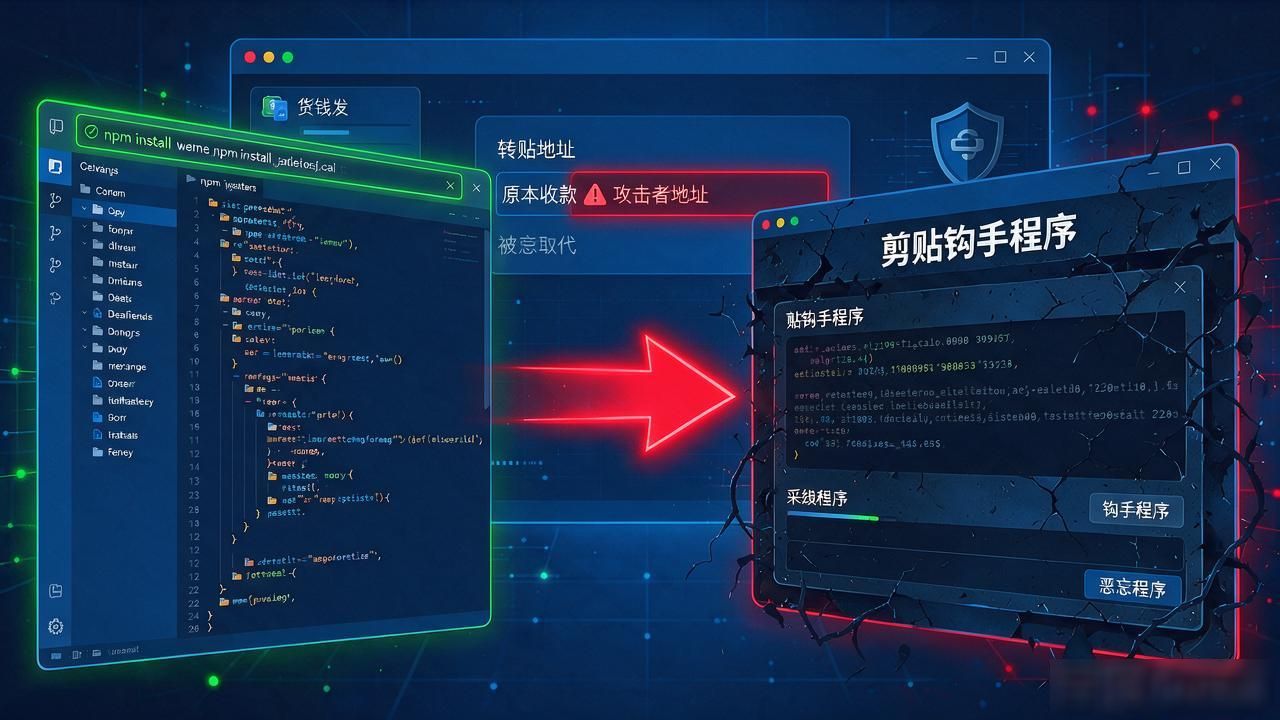
另一条路更隐蔽。攻击者把恶意代码塞进开源项目的依赖链里,用户一条npm install命令,剪贴钩子(clipboard hook) 就跟着装进了系统。任何一次复制收款地址,后台瞬间替换成攻击者自己的地址,钱转进了别人口袋数字货币盗取木马,用户浑然不知。
我手上有一个真实样本,它能识别系统里装了哪家交易所的桌面客户端,专门盯住热钱包的本地密钥文件做定向读取。用户一打开"备份私钥"页面,键盘输入就被原样回传给攻击服务器,全程不到四秒。
能做的其实很朴素:扩展只从官方渠道下载,定期扫一遍浏览器插件;大额资产尽量放硬件钱包,别让私钥长期待在联网设备上。发现交易记录异常,立刻断网换设备再改密钥,别在中毒机器上做任何"自救"操作。